

Tisztelt Partnereim, tisztelt Olvasók!
A Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézet (NBSZ NKI) riasztást ad ki Magyarország Ügyészségének nevével és arculati elemeivel visszaélő, zsarolóvírus fertőzéshez vezető adathalász üzenetekről.
A bejelentések alapján a támadók hamis, hivatalos megkeresés látszatát keltő leveleket küldenek, amelyekben ügyészségi alkalmazottak nevével élnek vissza. A kampány célja az, hogy a felhasználó a levélben szereplő hivatkozásra kattintson, majd a megtévesztő oldalon keresztül rosszindulatú fájlt töltsön le. A fertőzés végső célja a végponton található dokumentumok, képek, archívumok és más állományok titkosítása, majd váltságdíj követelése.
A támadás több lépcsőben zajlik. A címzett egy olyan e-mailt kap, amely hivatalos eljárás megindítására hivatkozik. A feladó minden esetben hamis, valójában egy @outlook.hu címről érkezik. Az Ügyészség a kapcsolattartáshoz @mku.hu címet használ. A levelek tárgya a beérkezett mintákban változatosak, Tájékoztatás a [Cég neve] ügyében rendelkezésre álló büntetőeljárási iratokról vagy hasonló szövegezéssel érkeznek.
Tartalma az alábbi:
Tisztelt [Címzett]!
Ezúton értesítjük, hogy a [Cégnév] Kft. (adószám: ***, székhely: ***) tekintetében a hatályos magyar jogszabályok alapján büntetőeljárás van folyamatban.
Az ügyhöz kapcsolódó iratok elektronikus formában az alábbi linken érhetők el:
[Az Ügyészség nevével és arculati elemeivel visszaélő google share link]
Kérjük, hogy a fenti hivatkozáson elérhető dokumentumokat megismerni szíveskedjen.
Szükség esetén nyilatkozatát vagy észrevételeit a vonatkozó jogszabályi rendelkezéseknek megfelelően, az előírt határidőn belül nyújthatja be.
Jelen értesítés kizárólag tájékoztatásul szolgál.
Tisztelettel:
Pálfy Adrienn
Magyar Ügyészség
A levél egy olyan google share linket tartalmaz, amely átirányít egy első ránézésre hivatalos oldalra hasonló, valójában azonban megtévesztő domainre. A böngésző címsorában egy ugyeszseg.hu kezdetű, azonban hamisított link látszik.
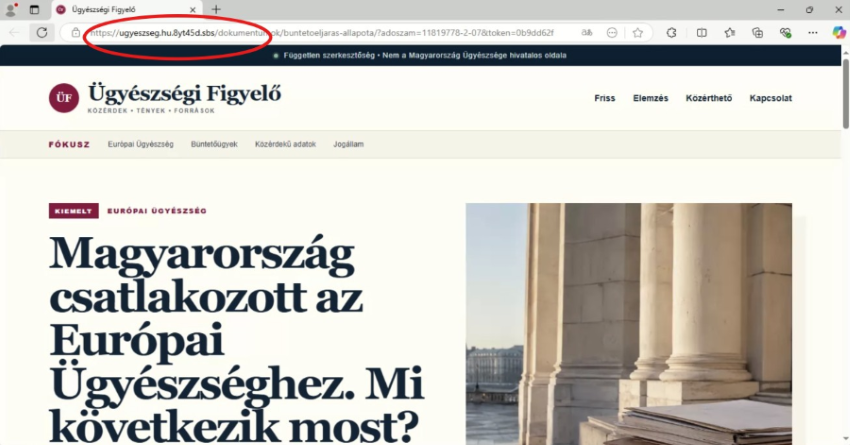
Ezen az oldalon a címzettet további kattintásra ösztönzik, amelynek eredményeként elindul a zárolás. A zsarolóprogram a titkosítás megkezdése után a fájlnevek elé „ZÁROLT_” előtagot helyez, miközben a fájl kiterjesztése változatlan maradhat. A megjelenített üzenet szerint a támadók .onion oldalt adnak meg a kapcsolatfelvételhez, és azt állítják, hogy kizárólag ők képesek a fájlok visszaállítására.
További információk a linken olvasható biztonsági figyelmeztetésben találhatók.
Amennyiben gyanús eseményt, levelet vagy rendszertevékenységet tapasztalnak, kérjük, haladéktalanul jelezzék, illetve kérésre továbbítsák ezeket az üzeneteket Dr. Pálfy Adrienn részére.
Köszönjük az együttműködést és a fokozott figyelmet!
Üdvözlettel,
Dr. Pálfy Adrienn